كشفت شركة تحليل البلوك تشين الأمريكية TRM Labs أن مجموعة قرصنة مرتبطة بكوريا الشمالية تقف وراء الاختراق غير المسبوق الذي تعرضت له منصة بينانس (Binance)، وأسفر عن تحويل أصول رقمية بقيمة تتجاوز 6.3 مليار دولار إلى محافظ يسيطر عليها المهاجمون، في أكبر عملية سرقة للعملات المشفرة تسجل حتى الآن.
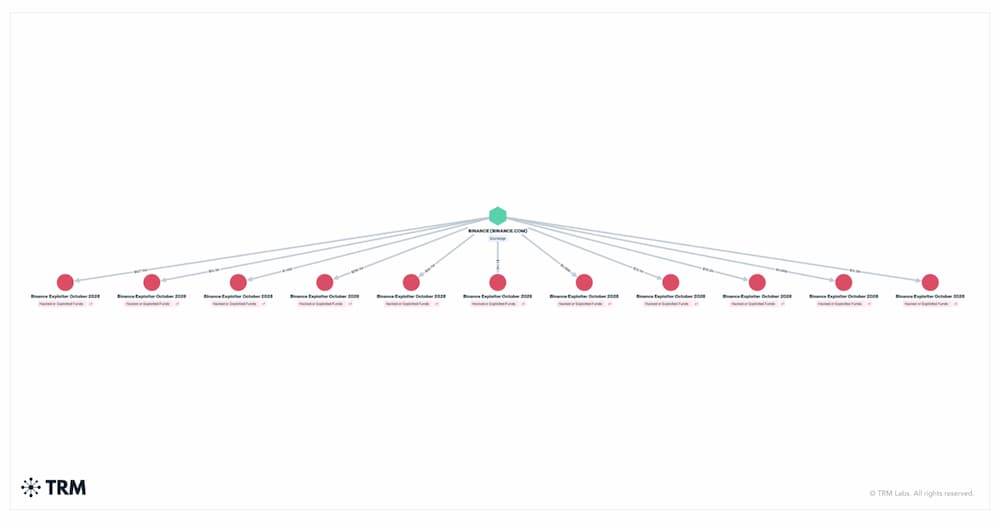
ووفقًا للتحقيق الذي نشرته الشركة عقب الهجوم الذي وقع مساء الخميس 29 أكتوبر 2026، نجح المخترقون في نقل معظم الأموال خلال نحو 20 دقيقة فقط، مستهدفين محافظ تابعة لأكبر بورصة للعملات الرقمية في العالم عبر عشر شبكات بلوك تشين مختلفة.
وتتجاوز قيمة هذه العملية بأكثر من أربعة أضعاف الأموال المسروقة في اختراق منصة بايبت (Bybit) خلال فبراير 2025، عندما تمكن قراصنة من الاستيلاء على عملات رقمية بقيمة 1.5 مليار دولار، في حادثة كانت تعتبر آنذاك الأكبر في تاريخ القطاع.
من يقف وراء اختراق بينانس؟
نسبت شركة TRM Labs الهجوم إلى مجموعة TraderTraitor، وهي وحدة قرصنة إلكترونية مرتبطة بكوريا الشمالية، مؤكدة أن تقييمها يستند إلى معلومات استخباراتية وتحليلات للمعاملات المسجلة على شبكات البلوك تشين وخارجها.
وتتمتع الشركة بدرجة عالية من الثقة في هذا الاستنتاج، لكنها أشارت إلى استمرار التحقيقات لتحديد جميع تفاصيل العملية وكيفية تنفيذها.
والمثير للاهتمام أن المجموعة نفسها سبق أن اتهمها مكتب التحقيقات الفيدرالي الأمريكي بتنفيذ اختراق منصة بايبت في فبراير 2025، ما يعزز المخاوف بشأن تصاعد قدرات فرق القرصنة الكورية الشمالية على استهداف المؤسسات المالية العاملة في سوق العملات المشفرة.
ورصد المحققون أوجه تشابه بين الهجوم الجديد وعمليات سابقة، منها استخدام خدمة Tornado Cash لإخفاء مصدر العملات الرقمية، والتحضير المسبق للتوقيعات الإلكترونية اللازمة لتنفيذ المعاملات، ثم إطلاق عمليات سحب ضخمة خلال فترة زمنية قصيرة.
ومع ذلك، لم تعلن السلطات الأمريكية حتى الآن نتائج تحقيق مستقل يؤكد هوية منفذي اختراق بينانس الأخير.
كيف سرق المخترقون 6.36 مليار دولار من بينانس؟
بحسب تحليل TRM Labs، بدأت الاستعدادات للعملية قبل تنفيذها بنحو 36 ساعة على الأقل، بعدما تلقت محفظة مرتبطة بالمهاجم ثلاث تحويلات صغيرة عبر Tornado Cash يوم 28 أكتوبر.
وفي اليوم التالي، اختبر المهاجمون برامج مخصصة للتحكم في المحافظ الرقمية، قبل استخدامها ضد إحدى المحافظ الساخنة التابعة لبينانس، وهي المحافظ المتصلة بالإنترنت التي تعتمد عليها المنصات لتلبية طلبات السحب والإيداع.
وانطلقت عمليات تحويل الأموال عند الساعة 20:05 بالتوقيت العالمي يوم 29 أكتوبر، عندما خرج نحو 233.46 مليون XRP من خمس محافظ تابعة لبينانس، قبل انتقال الهجوم إلى شبكات أخرى بينها سولانا وبيتكوين وترون وإيثريوم.
وعند الساعة 20:20، خرجت 18,270 وحدة بيتكوين من إحدى محافظ المنصة، بقيمة تقارب 1.47 مليار دولار، بينما شهدت شبكة إيثريوم عمليات تحويل ضخمة شملت عملات مستقرة وأصولًا رقمية متعددة.
واستخدم المهاجم على شبكة إيثريوم آلية تقنية تعرف باسم EIP-7702، تسمح للمحفظة العادية بتفويض تنفيذ التعليمات إلى عقد ذكي، مستفيدًا من 50 تفويضًا موقعًا مسبقًا للسيطرة على إحدى محافظ بينانس.
وبعد نجاح التفويض، تمكن من تحويل 167,464 وحدة إيثريوم وعشرات العملات الأخرى، بما فيها نحو 1.615 مليار دولار من عملة USDT، في معاملة واحدة.
ولم تتوقف العملية عند هذا الحد، إذ استمر المهاجم في سحب الأموال التي وصلت لاحقًا إلى المحفظة المخترقة، مستغلًا استمرار صلاحية التفويض.
أين ذهبت المليارات المسروقة؟
أظهرت نتائج تتبع التحويلات أن الجزء الأكبر من الأموال خرج عبر شبكة إيثريوم، التي استحوذت على نحو 3.79 مليار دولار من إجمالي الأصول المحولة، بما فيها أكثر من 200 ألف وحدة إيثريوم وكميات ضخمة من العملات المستقرة.
وجاءت شبكة بيتكوين في المرتبة الثانية بقيمة 1.47 مليار دولار، تلتها شبكة ترون بنحو 628 مليون دولار، ثم شبكة XRP Ledger بنحو 296 مليون دولار، وسولانا بنحو 96 مليون دولار.
وامتد الهجوم إلى شبكات أخرى بينها أربيتروم وأوبتيميزم وبيس وأفالانش وبوليغون، ما يعكس اتساع نطاق الاختراق وصعوبة تفسيره باعتباره مجرد ثغرة في عقد ذكي واحد.
وترجح TRM Labs أن المهاجم تمكن من استغلال البنية المسؤولة عن توقيع المعاملات داخل بينانس، نظرًا إلى أن المحافظ المستهدفة تعمل على شبكات مختلفة وتستخدم أنظمة توقيع مستقلة.
لكن التحقيق الأولي الذي أعلنته بينانس يوم 30 أكتوبر يقدم تفسيرًا أكثر تحديدًا، إذ تشير نتائجه إلى احتمال اختراق حاسوب محمول يخص أحد مهندسي عمليات التطوير والتشغيل، ما أتاح للمهاجم الوصول إلى حاوية خدمة وإرسال معاملات سحب غير مصرح بها.
وأكدت المنصة أنها لم تعثر حتى الآن على أدلة تشير إلى تسريب المفاتيح الخاصة بالمحافظ، وأنها ستنشر تقريرًا تقنيًا مفصلًا بعد اكتمال التحقيق.
تجميد نحو 3 مليارات دولار من الأموال المسروقة
رغم السرعة الكبيرة التي نفذ بها المهاجمون العملية، تحركت شركات إصدار العملات المستقرة ومؤسسات البلوك تشين لتجميد جزء مهم من الأصول قبل تحويلها إلى عملات يصعب إيقاف تداولها.
ووفقًا لبيانات TRM Labs حتى الساعة 00:30 بالتوقيت العالمي يوم 30 أكتوبر، وصلت قيمة الأصول التي جرى تجميدها أو نقلها خارج سيطرة المهاجم إلى نحو 2.7 مليار دولار.
وشملت التدخلات تجميد شركة تيثر نحو 1.77 مليار دولار من عملة USDT، وشركة سيركل قرابة 825 مليون دولار من USDC، إلى جانب أصول أخرى مرتبطة بعملتي RLUSD وUSD1.
كما تدخل مجلس الأمن الخاص بشبكة أربيتروم لنقل 8,426 وحدة إيثريوم و74.6 مليون وحدة ARB بعيدًا عن سيطرة المهاجم، بقيمة تقارب 30 مليون دولار وقت العملية.
وفي تحديث رسمي لاحق، رفعت بينانس تقديرات الأموال المجمدة على شبكات البلوك تشين إلى نحو 3 مليارات دولار، من إجمالي تأثير مالي تقدره بنحو 6.3 مليار دولار.
في المقابل، سارع المهاجم إلى تحويل جزء من العملات المستقرة إلى إيثريوم وأصول أخرى، حتى لو تطلب الأمر قبول أسعار صرف غير مواتية، لتقليل إمكانية تجميد الأموال من جانب الشركات المصدرة.
وتشير تقديرات TRM Labs الأولية إلى أن المهاجم ظل يسيطر على ما يزيد عن 420 ألف وحدة إيثريوم و18,270 بيتكوين، بقيمة تقارب 2.4 مليار دولار، ضمن أصول لا تستطيع الشركات المصدرة للعملات المستقرة تجميدها مباشرة.
هل أموال مستخدمي بينانس في خطر؟
أكدت بينانس في بيانها الرسمي أن أموال المستخدمين آمنة، متعهدة بتغطية جميع الخسائر الناجمة عن الحادثة من صندوق حماية المستخدمين SAFU وأموال الشركة الخاصة.
وأعلنت المنصة تعليق عمليات الإيداع والسحب مؤقتًا أثناء إجراء الفحوص الأمنية، وإلغاء التفويض المرتبط بالمحفظة المتضررة، إلى جانب التعاون مع جهات إنفاذ القانون وشركات تحليل البلوك تشين لتعقب الأموال واستعادتها.
كما تعهدت بنشر تحديث جديد لإثبات الاحتياطيات بعد الانتهاء من الإجراءات التصحيحية.
ومع أن هذه التعهدات تهدف إلى طمأنة المستخدمين، فإن حجم الاختراق يثير تساؤلات جدية بشأن قدرة أكبر منصات تداول العملات الرقمية على حماية البنية الداخلية المسؤولة عن تنفيذ المعاملات، خصوصًا عندما يتمكن مهاجم واحد من إصدار تحويلات صحيحة تقنيًا عبر شبكات متعددة.
ويكشف الهجوم أيضًا عن مفارقة مهمة في سوق العملات المشفرة، إذ ساعدت قابلية تجميد العملات المستقرة على وقف تحويل مليارات الدولارات المسروقة، بينما بقيت أصول مثل بيتكوين وإيثريوم خارج نطاق هذه الآلية المركزية.
وبينما تتواصل محاولات تعقب المليارات المتبقية، أصبحت حادثة بينانس اختبارًا كبيرًا لأمن البورصات المركزية ولمدى قدرة شركات البلوك تشين والسلطات على استعادة الأموال بعد واحدة من أضخم عمليات القرصنة المالية في التاريخ.