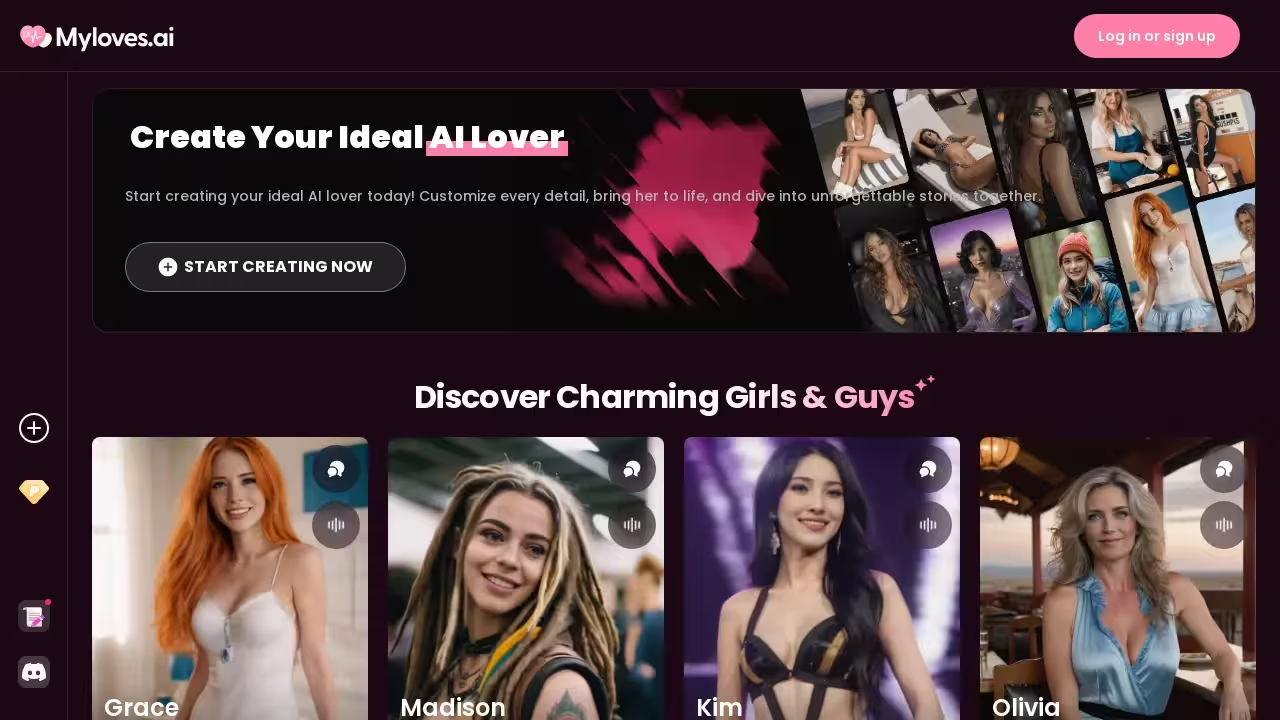
تعرضت منصة MyLovely.AI، وهي خدمة تعتمد على الذكاء الاصطناعي لإنشاء شخصيات تفاعلية ومحتوى مخصص للمستخدمين، لاختراق خطير أدى إلى تسريب بيانات شديدة الحساسية تخص أكثر من 106 آلاف مستخدم مسجل، في واحدة من أكثر حوادث الاختراق إثارة للقلق في هذا النوع من التطبيقات.
وبحسب المعطيات المتداولة، شمل التسريب قاعدة بيانات بصيغة JSON بحجم يقارب 2.1 جيجابايت، تعود سجلاتها إلى أبريل 2026، وتم نشرها لاحقًا على أحد منتديات الإنترنت المظلم، ما فتح الباب أمام مخاطر كبيرة تمس الخصوصية والسمعة والأمن الشخصي للمستخدمين.
محتويات تسريبات MyLovely.AI
التسريب لم يقتصر على بيانات حسابات تقليدية مثل البريد الإلكتروني أو أرقام التعريف، بل تضمن أيضًا معلومات بالغة الحساسية، منها:
- عناوين البريد الإلكتروني
- معرفات المستخدمين
- تواريخ إنشاء الحسابات
- مستويات الاشتراك
- بعض بيانات الملفات الاجتماعية المرتبطة بالحسابات
- صور ومقاطع خاصة محفوظة داخل المنصة
- عناصر من المعرض والمجتمع مع روابط مباشرة
- النصوص والأوامر الدقيقة التي استخدمها المشتركون داخل الخدمة
هذا النوع من التسريب يجعل الحادثة أخطر من مجرد اختراق عادي، لأن المعلومات المسربة لا تكشف فقط هوية المستخدم، بل قد تكشف أيضًا طبيعة استخدامه الشخصي للمنصة، وهو ما يحول الاختراق إلى تهديد مباشر للخصوصية.
113 ألف طلب حساس ضمن البيانات
من بين أخطر ما ورد في التسريب وجود مجموعتين من البيانات تضمان نحو 113 ألف طلب خاص أدخله المستخدمون إلى المنصة، مع الإشارة إلى أن ما يقارب 70 ألفًا من هذه الطلبات كانت مرتبطة مباشرة بمعرفات مستخدمين فريدة.
بمعنى آخر، لم يعد الأمر متعلقًا بحسابات مجهولة أو بيانات منفصلة، بل أصبح من الممكن نظريًا ربط سلوك المستخدم وطلباته الخاصة بهوية رقمية واضحة، وهو ما يزيد من خطر كشف أنشطة شخصية كان أصحابها يعتقدون أنها ستبقى داخل مساحة خاصة أو مغلقة.
لماذا يعد هذا الاختراق شديد الخطورة؟
خطورة الحادثة تكمن في أنها تجمع بين الهوية والمحتوى الحساس في الوقت نفسه. فعندما يتسرب البريد الإلكتروني، ومعه بيانات الحساب، ومعها الصور أو النصوص الخاصة، يصبح من السهل على مجرمين إلكترونيين أو جهات خبيثة استخدام هذه المواد في:
- التشهير
- الابتزاز
- التهديد بكشف المعلومات
- تتبع الهوية الحقيقية للمستخدم
- ربط النشاط الرقمي بالحياة الشخصية أو المهنية
وفي مثل هذه الحالات، لا يكون الضرر تقنيًا فقط، بل نفسيًا واجتماعيًا أيضًا، لأن المستخدم قد يجد نفسه فجأة مكشوفًا أمام الغرباء في أكثر الجوانب خصوصية من حياته الرقمية.
تطبيقات “الرفيق الذكي” تحت المجهر
حادثة MyLovely.AI تعيد فتح ملف أوسع يتعلق بتطبيقات “الصديقة الافتراضية” أو “الرفيق الذكي” القائمة على الذكاء الاصطناعي، وهي خدمات تنمو بسرعة لأنها تجذب شريحة واسعة من المستخدمين وتحقق أرباحًا مرتفعة. لكن المشكلة، كما تكشف هذه الحوادث، أن كثيرًا من هذه المنصات تنطلق بسرعة إلى السوق قبل بناء بنية أمنية صلبة تحمي بيانات المستخدمين.
وهذا يعني أن الإقبال الكبير على هذا النوع من التطبيقات قد لا يقابله دائمًا مستوى ناضج من الحماية والخصوصية، خصوصًا عندما تكون الخدمة جديدة أو تركّز على الانتشار السريع أكثر من تركيزها على الأمن السيبراني.
ماذا يجب أن يفعل المستخدمون؟
في ضوء هذا النوع من الاختراقات، تبدو النصائح الأساسية واضحة أكثر من أي وقت مضى:
- لا تثق بأي منصة لمجرد أنها تعد بالخصوصية أو التشفير
- لا تربط هذه الخدمات بحساباتك الأساسية مثل غوغل أو فيسبوك أو مايكروسوفت
- لا تستخدم بريدك الإلكتروني الشخصي الأساسي أو رقم هاتفك الحقيقي إن لم تكن مضطرًا
- افترض دائمًا أن أي شيء تكتبه أو ترفعه على الإنترنت قد يصبح علنيًا يومًا ما
- لا تتعامل مع المحادثات الحساسة على أنها “خاصة بالكامل” لمجرد أنها تجري مع روبوت أو داخل تطبيق مغلق
الدرس الأهم هنا أن الواجهة الناعمة والذكية لأي تطبيق لا تعني بالضرورة أن ما يجري داخله محمي كما ينبغي.
موجة جديدة من الابتزاز الرقمي؟
المخاوف الكبرى الآن تتعلق بما قد يحدث بعد نشر البيانات. فعادة ما تتحول مثل هذه القواعد المسربة إلى مادة خام لعمليات الابتزاز الجنسي الرقمي أو التشهير أو اصطياد الضحايا، خاصة عندما يستطيع المهاجمون الربط بين البريد الإلكتروني والملفات الاجتماعية والمحتوى الخاص.
ولهذا، فإن كثيرًا من المستخدمين المتضررين قد يواجهون خلال الأيام أو الأسابيع المقبلة رسائل احتيالية تدّعي امتلاك معلومات عنهم، أو تهددهم بنشرها ما لم يدفعوا المال.