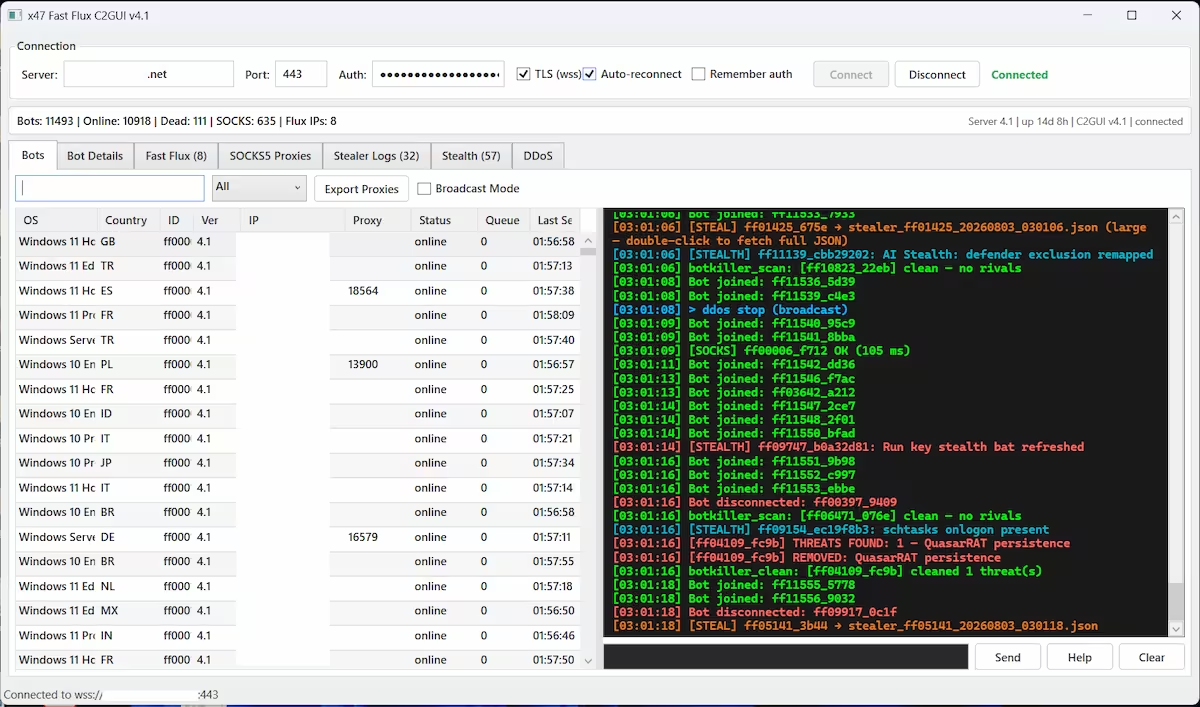
كشف باحثون أمنيون عن برمجية خبيثة جديدة تستهدف أجهزة ويندوز وتحمل اسم x47.c، وتجمع في أداة واحدة قدرات على سرقة كلمات المرور وملفات تعريف الارتباط، واستخدام اتصال الضحية كوسيط للإنترنت، واستنزاف أرصدة واجهات الذكاء الاصطناعي المدفوعة، بل والاستعانة بروبوت Grok التابع لشركة xAI لاختيار الطريقة الأنسب للبقاء مخفية داخل الجهاز المصاب.
ورصدت شركة Qrator Research Labs البرمجية خلال متابعتها لنشاط إجرامي إلكتروني مرتبط بجهة تستخدم اسم WraithTools، لكن الباحثين أوضحوا أن نتائجهم تستند إلى إعلانات البائع ووثائقه التقنية ولقطات الشاشة والمراسلات المرتبطة بالأداة، ما يعني أن التقرير يصف قدراتها المعلنة والمصممة لها، وليس بالضرورة حجم انتشارها الفعلي حاليًا بين مستخدمي ويندوز.
ماذا تفعل برمجية x47.c؟
بعد إصابة جهاز ويندوز، يمكن للمهاجم التحكم فيه عن بُعد من خلال لوحة إدارة، وتحويله إلى جزء من شبكة أجهزة مخترقة تُستخدم في عمليات مختلفة.
ووفق الباحثين، تتضمن البرمجية 18 طريقة هجومية معلنة، بينها تنفيذ هجمات لإغراق المواقع والخدمات بالطلبات، وسرقة البيانات من الجهاز، واستخدام اتصال الإنترنت الخاص بالضحية لتمرير حركة مرور أخرى.
لكن أخطر ما يميزها بالنسبة للمستخدم العادي هو قدرتها على سرقة كلمات المرور المحفوظة في المتصفح، وملفات تعريف الارتباط، ورموز Discord، وبيانات محافظ العملات الرقمية، إضافة إلى الرموز المرتبطة بخدمات الذكاء الاصطناعي.
يساعدها على اختيار طريقة البقاء داخل الجهاز
بحسب Qrator، تستطيع البرمجية استخدام غروك لتحليل حالة الجهاز المصاب ثم اختيار واحدة من مجموعة طرق معدة مسبقًا للحفاظ على وجودها بعد إعادة تشغيل ويندوز.
وتشمل هذه الطرق إضافة برامج تعمل تلقائيًا عند بدء تشغيل النظام، أو إنشاء مهام مجدولة تنفذ نفسها لاحقًا.
لكن Grok لا يبدو، وفق التقرير، أنه يخترع أساليب هجومية جديدة من تلقاء نفسه أو يتحكم في البرمجية بشكل كامل، بل يساعد فقط في اختيار أفضل خيار من الأدوات الموجودة مسبقًا داخلها.
كما أن x47.c تحتوي على آليات بديلة تعمل من دون الذكاء الاصطناعي إذا فشل الاتصال بـGrok، ما يعني أن قطع وصولها إلى الخدمة لا يكفي وحده لإزالة الإصابة.
سرقة جلسات المتصفح أخطر من سرقة كلمة المرور أحيانًا
من أخطر قدرات البرمجية سرقة ملفات تعريف الارتباط الخاصة بالمتصفح، لأن بعض هذه الملفات يحتفظ بجلسة تسجيل الدخول النشطة.
وفي هذه الحالة، قد يتمكن المهاجم من دخول الحساب من دون الحاجة إلى كتابة كلمة المرور مرة أخرى.
ولهذا فإن تغيير كلمة المرور وحده قد لا يكون كافيًا بعد الإصابة، لأن الجلسة المسروقة قد تظل فعالة. ويُنصح في هذه الحالة بمراجعة الجلسات النشطة، وتسجيل الخروج من جميع الأجهزة أو الجلسات غير المعروفة.
استنزاف رصيد OpenAI وxAI عبر «Denial of Wallet»
العديد من المطورين والشركات يستخدمون خدمات مثل OpenAI وxAI عبر مفاتيح API مدفوعة حسب الاستهلاك، وإذا حصل المهاجم على مفتاح صالح، يمكن للبرمجية إرسال طلبات متكررة إلى الخدمة بهدف استهلاك الرصيد أو رفع الفاتورة.
ووصف الباحثون هذا النوع من الهجمات باسم Denial of Wallet، أي «حرمان المحفظة»، لأن الهدف ليس تعطيل الخدمة نفسها، بل استنزاف ميزانية الضحية.
لكن هناك نقطة مهمة: البرمجية لا تستطيع إنشاء مفتاح API من لا شيء أو اختراق حساب ذكاء اصطناعي تلقائيًا، بل تحتاج أولًا إلى الحصول على مفتاح صالح.
تحتوي البرمجية أيضًا على ميزة SOCKS5 Proxy، التي تسمح للمهاجم بتمرير حركة الإنترنت من خلال جهاز الضحية.
وبهذه الطريقة، قد تبدو بعض الأنشطة الضارة وكأنها صادرة من اتصال الإنترنت الخاص بالشخص المصاب، بينما يستمر المهاجم في الوقت نفسه في سرقة البيانات أو استخدام الجهاز ضمن هجمات أخرى.
كيف تحمي نفسك من فيروس x47.c
لا يحتاج المستخدم العادي إلى فهم كل التفاصيل التقنية لـx47.c، لكن يمكنه تقليل المخاطر عبر مجموعة من الخطوات الأساسية.
أهمها تثبيت تحديثات ويندوز فور صدورها، وتشغيل برنامج حماية محدث، وتجنب تنزيل البرامج من مواقع غير موثوقة أو الضغط على روابط ورسائل تطلب تحديثًا عاجلًا.
كما يجب الحذر بشكل خاص من صفحات تطلب من المستخدم فتح PowerShell أو Command Prompt أو نافذة Run ولصق أوامر يدوية، لأن هذا الأسلوب أصبح شائعًا في حملات تثبيت البرمجيات الخبيثة.
وينصح كذلك باستخدام كلمة مرور مختلفة لكل حساب وتفعيل المصادقة الثنائية، مع الانتباه إلى أن سرقة جلسات المتصفح قد تتجاوز أحيانًا حماية كلمة المرور نفسها.
ماذا تفعل إذا شككت في إصابة جهازك؟
إذا ظهرت مؤشرات غير طبيعية على الجهاز، فمن الأفضل فصله عن الإنترنت وتشغيل فحص كامل باستخدام برنامج حماية موثوق.
وبعد ذلك، يجب استخدام جهاز آخر نظيف لتغيير كلمات مرور الحسابات المهمة، خصوصًا البريد الإلكتروني والحسابات المالية، ثم مراجعة الجلسات النشطة وتسجيل الخروج من الجلسات غير المعروفة.
وبالنسبة للمطورين والشركات، يجب التعامل مع مفاتيح API كما لو كانت كلمات مرور: عدم نشرها علنًا، ومراقبة الفواتير والاستهلاك، وإلغاؤها فورًا إذا كان هناك شك في تسريبها، إلى جانب تفعيل حدود الإنفاق والتنبيهات المالية عندما تكون متاحة.
الخطر الحقيقي ليس Grok وحده
اللافت في x47.c ليس فقط استخدام اسم الذكاء الاصطناعي داخل حملة البرمجية، بل قدرتها على تنفيذ عدد كبير من المهام من جهاز مصاب واحد.
فهي قادرة على سرقة الحسابات، والاستيلاء على جلسات المتصفح، وتحويل الجهاز إلى وسيط إنترنت، وتنفيذ هجمات، واستنزاف أرصدة خدمات الذكاء الاصطناعي، بينما يمكن لـGrok أن يساعدها في اختيار الطريقة الأنسب للحفاظ على وجودها داخل النظام.
لكن بالنسبة للمستخدم، تبقى الحماية الفعلية مرتبطة بالأساسيات نفسها: تحديث ويندوز، الحذر من التنزيلات والروابط المشبوهة، حماية الحسابات، وافتراض أن أي إصابة قد تعني أن كلمات المرور والجلسات أصبحت بالفعل في يد شخص آخر.